
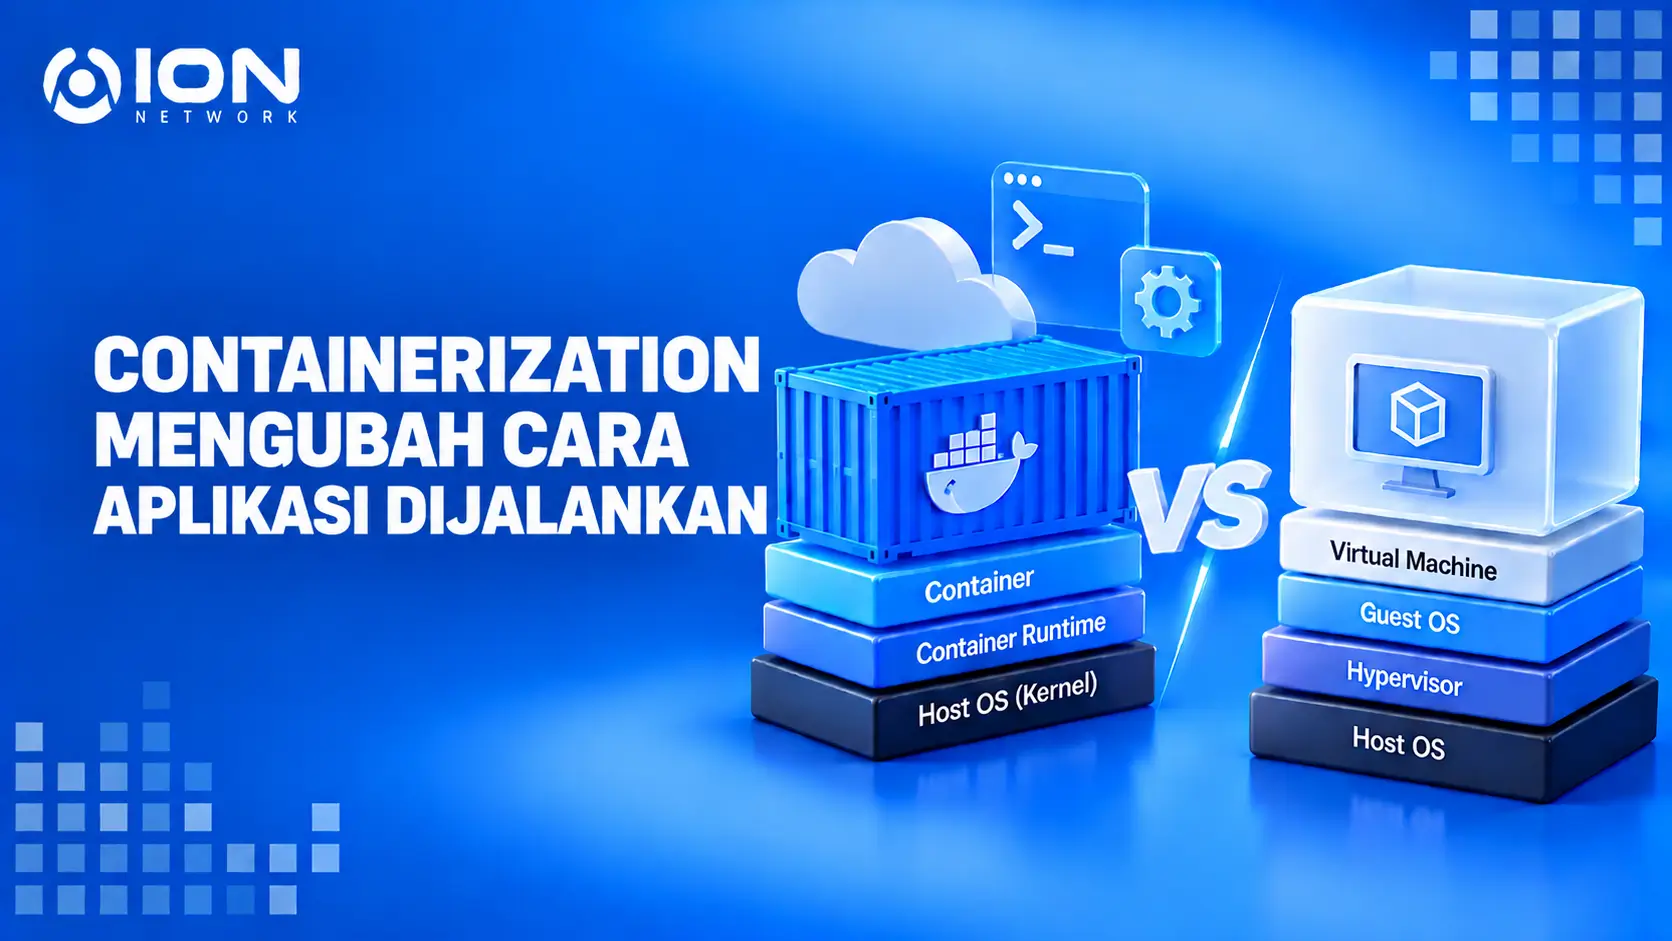
Di era pengembangan aplikasi modern, developer tidak hanya dituntut membuat aplikasi yang berjalan dengan baik, tetapi juga memastikan aplikasi tersebut dapat dipindahkan dan dijalankan secara konsisten di berbagai lingkungan. Perbedaan versi library, konfigurasi sistem, hingga dependensi sering menimbulkan masalah klasik seperti it works on my machine. Salah satu pendekatan yang digunakan untuk mengatasi masalah tersebut adalah containerization.
Containerization adalah metode mengemas aplikasi bersama kode, library, runtime, konfigurasi, dan dependensi yang dibutuhkan ke dalam sebuah unit terisolasi bernama container. Karena container tidak membawa sistem operasi tamu secara penuh seperti virtual machine, pendekatan ini dapat memberikan penggunaan resource yang lebih efisien sekaligus membuat aplikasi lebih mudah dipindahkan antar lingkungan.
Lalu, bagaimana sebenarnya cara kerja containerization? Apa hubungan Docker dan Kubernetes dengan teknologi ini? Dan apa perbedaan container dengan virtual machine? Artikel ini membahasnya secara lengkap dengan pendekatan yang relevan untuk kebutuhan pengembangan aplikasi dan infrastruktur cloud pada 2026.
Apa Itu Containerization?
Secara sederhana, containerization adalah proses mengemas aplikasi beserta seluruh dependensi yang diperlukan agar aplikasi tersebut dapat dijalankan secara konsisten di lingkungan yang berbeda.
Dependensi tersebut dapat mencakup library, runtime, binary, file konfigurasi, serta komponen lain yang dibutuhkan aplikasi. Paket tersebut kemudian dibuat menjadi container image yang dapat digunakan untuk menjalankan container.
Berbeda dengan virtual machine yang menjalankan sistem operasi sendiri, container umumnya menggunakan kernel sistem operasi host secara bersama. Karena itu, container memiliki overhead yang lebih rendah dan dapat dijalankan dengan lebih cepat.
Konsep ini menjadi penting dalam pengembangan aplikasi modern karena lingkungan development, testing, staging, dan production dapat dibuat lebih konsisten.
Sebagai contoh, sebuah aplikasi Node.js membutuhkan versi runtime tertentu serta sejumlah package. Daripada developer memasang semua dependensi tersebut secara manual di setiap server, kebutuhan tersebut dapat didefinisikan dalam container image. Image yang sama kemudian digunakan untuk menjalankan aplikasi di lingkungan lain.
Inilah salah satu alasan containerization banyak digunakan dalam praktik DevOps, microservices, CI/CD, dan cloud-native.
Bagaimana Cara Kerja Containerization?
Untuk memahami containerization, penting membedakan tiga komponen utama, yaitu image, container, dan container runtime.
Secara umum, alurnya dapat digambarkan seperti ini:
Source Code → Dockerfile → Container Image → Container Runtime → Container
1. Developer Menentukan Environment
Proses biasanya dimulai dengan menentukan lingkungan yang dibutuhkan aplikasi.
Misalnya, sebuah aplikasi membutuhkan:
- Ubuntu atau distribusi Linux tertentu
- Node.js
- package tertentu
- source code aplikasi
- environment variable
- command untuk menjalankan aplikasi
Dalam ekosistem Docker, kebutuhan tersebut dapat dituliskan dalam sebuah Dockerfile. Docker kemudian menggunakan instruksi tersebut untuk membangun image.
2. Membuat Container Image
Container image merupakan paket yang berisi berbagai file, binary, library, konfigurasi, dan komponen yang dibutuhkan aplikasi agar dapat dijalankan.
Docker menjelaskan image sebagai template read-only yang digunakan untuk membuat container. Image juga tersusun dari beberapa layer yang dapat digunakan kembali ketika image lain dibangun.
Standar OCI juga mendefinisikan format image agar ekosistem container dapat memiliki format yang interoperabel di berbagai tool dan runtime. Spesifikasi OCI Image mencakup manifest, konfigurasi, image index, serta filesystem layers.
3. Menjalankan Container
Image belum menjadi aplikasi yang sedang berjalan. Ketika image dijalankan menggunakan container runtime, barulah terbentuk sebuah container.
Dalam Docker, container merupakan instance yang dapat dibuat, dijalankan, dihentikan, dipindahkan, maupun dihapus berdasarkan image dan konfigurasi yang digunakan.
4. Mengelola Banyak Container
Ketika jumlah container masih sedikit, pengelolaannya dapat dilakukan menggunakan Docker secara langsung.
Namun, kebutuhan menjadi lebih kompleks ketika sebuah aplikasi memiliki banyak service dan container yang berjalan di beberapa server. Pada tahap ini, organisasi dapat menggunakan platform container orchestration seperti Kubernetes.
Kubernetes menyediakan kemampuan seperti deployment, scaling, service discovery, load balancing, automated rollout dan rollback, self-healing, serta pengelolaan workload container.
Baca Juga: Cara Install Docker di Ubuntu: Panduan Lengkap Step-by-Step
Arsitektur Containerization
Secara sederhana, arsitektur containerization dapat dibagi menjadi beberapa lapisan:
| Lapisan | Fungsi |
|---|---|
| Infrastructure | Menyediakan CPU, RAM, storage, dan networking |
| Host OS | Sistem operasi yang menyediakan kernel |
| Container Runtime | Menjalankan dan mengelola container |
| Container Image | Template aplikasi beserta dependensinya |
| Container | Instance aplikasi yang sedang berjalan |
| Application | Aplikasi yang digunakan pengguna |
Pada container berbasis Linux, beberapa container dapat berjalan di atas kernel host yang sama dengan ruang proses yang terisolasi. Pendekatan tersebut menjadi salah satu alasan container memiliki overhead yang lebih rendah dibandingkan virtual machine.
Apa Saja Manfaat Containerization?
Containerization digunakan bukan hanya karena sedang populer, tetapi karena menawarkan sejumlah manfaat dalam proses pengembangan dan deployment aplikasi.
1. Portabilitas Aplikasi
Salah satu keunggulan utama container adalah portabilitas.
Aplikasi dan dependensinya dikemas dalam image sehingga lingkungan eksekusinya menjadi lebih konsisten. Container dapat digunakan dalam lingkungan development, testing, data center, cloud, maupun hybrid infrastructure.
Hal ini membantu mengurangi perbedaan lingkungan antara laptop developer dan server production.
2. Konsistensi Environment
Container memungkinkan tim menggunakan paket aplikasi yang sama di berbagai tahapan deployment.
Misalnya:
Development → Testing → Staging → Production
Dengan image yang sama, risiko perbedaan versi dependency dan konfigurasi dapat dikurangi.
Namun, konsistensi bukan berarti seluruh perbedaan lingkungan otomatis hilang. Infrastruktur, konfigurasi runtime, storage, network, secret, dan layanan eksternal tetap perlu dikelola dengan benar.
3. Efisiensi Resource
Container tidak membutuhkan guest operating system secara penuh seperti VM. Container berbagi kernel host sehingga overhead dapat lebih rendah.
Dalam kondisi yang sesuai, sebuah host dapat menjalankan lebih banyak workload container dibandingkan jika setiap aplikasi harus dijalankan menggunakan VM terpisah.
4. Deployment Lebih Cepat
Karena container tidak perlu melakukan booting sistem operasi lengkap, proses startup dapat berlangsung lebih cepat dibandingkan VM pada banyak skenario. Google Cloud menjelaskan bahwa container dapat dimulai dan dihentikan dalam hitungan detik, sedangkan VM umumnya membutuhkan waktu lebih lama untuk melakukan boot.
Kecepatan ini sangat berguna dalam pipeline CI/CD yang membutuhkan proses build, test, deployment, dan rollback secara berulang.
5. Mendukung Microservices
Container sangat cocok digunakan bersama arsitektur microservices.
Dalam pendekatan ini, aplikasi besar dapat dibagi menjadi beberapa service yang memiliki fungsi berbeda. Masing-masing service dapat dikemas dan dideploy sebagai container.
Pendekatan tersebut memungkinkan tim mengembangkan dan melakukan scaling terhadap service tertentu tanpa harus mengubah keseluruhan aplikasi.
6. Memudahkan Scaling
Container dapat dibuat dalam beberapa instance ketika kebutuhan aplikasi meningkat.
Ketika workload menurun, jumlah instance juga dapat dikurangi.
Untuk kebutuhan skala besar, Kubernetes dapat membantu melakukan horizontal scaling berdasarkan konfigurasi dan kondisi workload.
7. Mendukung CI/CD
Container dapat menjadi unit standar dalam pipeline development.
Developer dapat:
- Menulis kode.
- Membuat container image.
- Menjalankan automated test.
- Menyimpan image di registry.
- Melakukan deployment.
- Melakukan rollback menggunakan image sebelumnya.
Docker secara resmi menyebut container sebagai unit untuk mendistribusikan dan menguji aplikasi serta mendukung workflow CI/CD.
Apa Kekurangan Containerization?
Meskipun memiliki banyak manfaat, containerization bukan solusi untuk semua kebutuhan.
Ada beberapa hal yang perlu dipertimbangkan sebelum menggunakannya.
1. Kompleksitas Infrastruktur
Menjalankan beberapa container relatif sederhana. Namun, ketika jumlah container bertambah menjadi puluhan atau ribuan, pengelolaannya menjadi jauh lebih kompleks.
Tim perlu memperhatikan:
- networking
- storage
- monitoring
- logging
- security
- service discovery
- deployment
- scaling
- backup
- secret management
Kubernetes dapat membantu mengotomatisasi berbagai aspek tersebut, tetapi pengguna tetap membutuhkan pemahaman mengenai konsep cluster dan workload.
2. Risiko Keamanan Tetap Ada
Container memang menyediakan isolasi, tetapi bukan berarti aplikasi otomatis aman.
Karena beberapa container dapat berbagi kernel host, kerentanan pada komponen tertentu dapat menjadi risiko terhadap lingkungan container. Keamanan tetap membutuhkan image yang terpercaya, patching, konfigurasi permission yang tepat, secret management, serta monitoring.
Dengan kata lain, containerization harus menjadi bagian dari strategi keamanan yang lebih luas.
3. Persistent Storage Lebih Kompleks
Container umumnya bersifat ephemeral. Ketika container dihapus, perubahan yang tidak disimpan pada persistent storage dapat ikut hilang. Docker juga menjelaskan bahwa perubahan pada filesystem container yang tidak disimpan pada persistent storage akan hilang ketika container tersebut dihapus.
Karena itu, aplikasi yang membutuhkan data persisten seperti database perlu menggunakan mekanisme storage yang sesuai.
4. Membutuhkan Skill Baru
Tim yang sebelumnya hanya mengelola server tradisional perlu memahami konsep baru seperti:
- Dockerfile
- image
- registry
- container runtime
- orchestration
- Kubernetes
- networking container
- secrets
- observability
Artinya, adopsi containerization juga memiliki aspek pembelajaran dan operasional yang perlu diperhitungkan.
Containerization vs Virtual Machine
Salah satu pertanyaan paling umum adalah apakah containerization sama dengan virtual machine.
Jawabannya tidak.
Keduanya sama-sama menyediakan lingkungan yang terisolasi untuk menjalankan aplikasi, tetapi pendekatan teknologinya berbeda.
Pada virtual machine, hypervisor digunakan untuk menjalankan beberapa VM. Masing-masing VM memiliki sistem operasi sendiri.
Sementara itu, container umumnya berbagi kernel sistem operasi host dan mengisolasi proses aplikasi di dalam ruang pengguna.
Perbandingan Container dan Virtual Machine
| Aspek | Container | Virtual Machine |
|---|---|---|
| Teknologi | Virtualisasi level OS | Virtualisasi hardware |
| Sistem operasi | Berbagi kernel host | Setiap VM memiliki OS sendiri |
| Overhead | Relatif rendah | Lebih tinggi |
| Startup | Umumnya cepat | Umumnya lebih lama |
| Resource | Lebih efisien untuk banyak workload | Membutuhkan resource untuk setiap OS |
| Isolasi | Isolasi proses dengan kernel bersama | Isolasi lebih kuat melalui VM terpisah |
| Portabilitas aplikasi | Tinggi | Tinggi, tetapi image VM lebih berat |
| Cocok untuk | Microservices, CI/CD, cloud-native | Workload dengan kebutuhan OS khusus atau isolasi VM |
| Pengelolaan skala besar | Kubernetes dan orchestrator lain | VM management platform |
Perbedaan tersebut bukan berarti container selalu menggantikan VM. Keduanya dapat digunakan secara bersamaan.
Contohnya, sebuah perusahaan dapat menjalankan Kubernetes di atas VM, kemudian menjalankan berbagai container di dalam cluster tersebut.
Container vs VM, Mana yang Cocok?
Daripada melihat container dan VM sebagai teknologi yang harus saling menggantikan, lebih tepat melihatnya berdasarkan kebutuhan workload.
Gunakan container ketika:
- Aplikasi membutuhkan deployment cepat.
- Tim menggunakan CI/CD.
- Aplikasi menggunakan microservices.
- Workload perlu scaling secara dinamis.
- Developer membutuhkan environment yang konsisten.
- Aplikasi ditujukan untuk arsitektur cloud-native.
Gunakan VM ketika:
- Membutuhkan sistem operasi guest yang terpisah.
- Aplikasi memiliki dependency terhadap OS tertentu.
- Membutuhkan isolasi pada level virtual machine.
- Menjalankan workload legacy yang belum cocok dikontainerisasi.
- Infrastruktur membutuhkan kontrol VM secara langsung.
Dalam banyak arsitektur modern, keduanya justru digunakan bersama. Kubernetes sendiri dapat menjalankan workload container pada node yang merupakan server fisik maupun virtual machine.
Apa Hubungan Docker dengan Containerization?
Docker bukan containerization itu sendiri.
Containerization merupakan konsep atau pendekatan untuk mengemas dan menjalankan aplikasi dalam container. Docker merupakan salah satu platform dan toolset populer yang menyediakan kemampuan untuk membuat, menjalankan, membagikan, dan mengelola container.
Docker menyediakan beberapa komponen penting seperti:
- Docker Engine
- Docker CLI
- Dockerfile
- Docker Image
- Docker Container
- Docker Compose
- Docker Registry
Dengan Dockerfile, developer dapat mendefinisikan bagaimana sebuah image dibuat. Image kemudian dapat disimpan pada registry dan digunakan untuk menjalankan container.
Apa Hubungan Kubernetes dengan Containerization?
Jika Docker membantu developer membuat dan menjalankan container, Kubernetes membantu mengelola workload container dalam skala yang lebih besar.
Kubernetes merupakan platform open source untuk mengelola containerized workloads dan services dengan konfigurasi deklaratif serta otomatisasi.
Beberapa kemampuan Kubernetes meliputi:
- automated deployment
- service discovery
- load balancing
- self-healing
- horizontal scaling
- storage orchestration
- automated rollout dan rollback
- secret dan configuration management
Karena itu, hubungan sederhananya dapat dipahami seperti berikut:
Containerization → teknologi/pendekatan
Docker → platform untuk membuat dan menjalankan container
Kubernetes → platform untuk mengelola workload container dalam skala besar
Ketiganya saling berkaitan, tetapi memiliki fungsi yang berbeda.
Apa Itu Container Orchestration?
Ketika aplikasi hanya memiliki satu atau dua container, pengelolaan manual mungkin masih cukup.
Namun, bayangkan sebuah aplikasi memiliki:
- frontend
- backend API
- authentication service
- payment service
- notification service
- database
- cache
- message queue
Jika setiap komponen memiliki beberapa instance, jumlah container dapat meningkat dengan cepat.
Di sinilah container orchestration dibutuhkan.
Container orchestration adalah pendekatan untuk mengotomatisasi deployment, pengelolaan, scaling, networking, dan lifecycle container.
Kubernetes merupakan salah satu platform orchestration yang banyak digunakan. Kubernetes menyediakan mekanisme seperti self-healing, service discovery, load balancing, automated rollout, rollback, dan horizontal scaling.
Contoh Sederhana Penerapan Containerization
Bayangkan sebuah perusahaan memiliki aplikasi e-commerce.
Secara tradisional, aplikasi mungkin dijalankan langsung pada server dengan konfigurasi seperti:
- Ubuntu
- Nginx
- PHP
- MySQL
- Redis
Ketika aplikasi dipindahkan ke server baru, tim harus memastikan seluruh konfigurasi dan dependency sesuai dengan lingkungan sebelumnya.
Dengan containerization, aplikasi dapat dipisahkan menjadi beberapa workload.
Contohnya:
E-Commerce Application
│
├── Frontend Container
├── Backend API Container
├── Worker Container
├── Redis Container
└── Database
Setiap container memiliki fungsi tertentu.
Untuk deployment dalam skala kecil, Docker Compose dapat digunakan untuk menjalankan beberapa service.
Ketika kebutuhan meningkat dan aplikasi membutuhkan scaling, service discovery, automated deployment, self-healing, serta pengelolaan banyak node, Kubernetes dapat digunakan.
Containerization dalam Cloud Computing
Containerization memiliki hubungan erat dengan cloud computing karena karakteristiknya mendukung aplikasi yang membutuhkan portabilitas, scaling, dan automation.
Google Cloud menjelaskan beberapa pola penggunaan containerization dalam cloud, termasuk microservices, cloud migration, hybrid cloud, dan managed container services.
Dalam lingkungan cloud, container dapat dijalankan pada:
- Public cloud
- Private cloud
- Hybrid cloud
- Bare metal
- Virtual machine
- Managed Kubernetes
- Container platform
Pendekatan ini memberikan fleksibilitas bagi perusahaan dalam menentukan lokasi dan model deployment sesuai kebutuhan aplikasi.
Containerization untuk Microservices
Microservices merupakan salah satu use case yang paling sering dikaitkan dengan containerization.
Dalam arsitektur monolitik, berbagai fungsi aplikasi berada dalam satu aplikasi besar.
Sementara pada microservices, aplikasi dapat dibagi menjadi beberapa service independen.
Contohnya:
E-Commerce
│
├── User Service
├── Product Service
├── Order Service
├── Payment Service
└── Notification Service
Masing-masing service dapat dikemas sebagai container.
Keuntungannya, tim dapat melakukan deployment dan scaling terhadap service tertentu tanpa harus melakukan deployment seluruh aplikasi. Google Cloud juga menjelaskan containerization sebagai model deployment yang sesuai untuk arsitektur microservices.
Namun, microservices tidak otomatis menjadi lebih sederhana hanya karena menggunakan container. Jumlah service yang semakin banyak justru meningkatkan kebutuhan terhadap observability, networking, security, dan operational governance.
Apakah Containerization Aman?
Containerization dapat menyediakan isolasi antar workload, tetapi tidak boleh dianggap sebagai mekanisme keamanan tunggal.
Beberapa aspek yang perlu diperhatikan antara lain:
Gunakan Base Image yang Terpercaya
Image menjadi fondasi container. Karena itu, asal-usul dan pemeliharaan image perlu diperhatikan.
Lakukan Patch dan Vulnerability Scanning
Dependency yang memiliki vulnerability dapat masuk ke dalam image. Proses scanning dapat membantu tim mengidentifikasi risiko sebelum image digunakan di production.
Jangan Menyimpan Secret di Image
Password, API key, token, dan credential sebaiknya tidak ditanam langsung ke dalam container image.
Terapkan Least Privilege
Container dan aplikasi sebaiknya hanya mendapatkan permission yang memang diperlukan.
Monitor Container
Logging, metrics, tracing, dan monitoring membantu tim mengetahui kondisi aplikasi dan mendeteksi anomali.
Lindungi Container Registry
Registry menjadi bagian penting dari supply chain aplikasi. Akses terhadap registry dan image juga perlu dikontrol.
Containerization dan Cloud-Native
Containerization merupakan salah satu teknologi yang mendukung pendekatan cloud-native, tetapi cloud-native tidak sama dengan sekadar menggunakan container.
Cloud-native mencakup pendekatan yang lebih luas terhadap bagaimana aplikasi dirancang, dibangun, dideploy, dan dioperasikan.
Di dalamnya dapat mencakup:
- Containers
- Microservices
- Kubernetes
- CI/CD
- Infrastructure as Code
- Observability
- Automation
- DevSecOps
Dengan demikian, menggunakan Docker pada satu server belum tentu berarti sebuah aplikasi sudah sepenuhnya cloud-native.
Apakah Semua Aplikasi Perlu Dikontainerisasi?
Tidak.
Containerization sebaiknya diterapkan berdasarkan kebutuhan dan karakteristik aplikasi.
Aplikasi yang relatif sederhana dan stabil mungkin tidak memperoleh manfaat besar jika dipindahkan ke arsitektur container yang kompleks.
Sebaliknya, aplikasi yang memiliki kebutuhan seperti:
- deployment berkala
- banyak developer
- beberapa environment
- microservices
- scaling dinamis
- CI/CD
- hybrid cloud
- multi-environment deployment
dapat memperoleh manfaat yang lebih relevan dari containerization.
Karena itu, keputusan menggunakan container sebaiknya mempertimbangkan kebutuhan teknis, skill tim, kompleksitas operasional, security, biaya, dan target deployment.
Checklist Sebelum Menggunakan Containerization
Sebelum melakukan migrasi aplikasi ke container, berikut beberapa hal yang dapat diperiksa:
Aplikasi
- Apakah aplikasi dapat berjalan secara stateless?
- Apakah dependency sudah terdokumentasi?
- Apakah konfigurasi dipisahkan dari source code?
Infrastructure
- Di mana container akan dijalankan?
- Apakah menggunakan VM, bare metal, atau cloud?
- Berapa CPU dan RAM yang dibutuhkan?
Storage
- Apakah aplikasi membutuhkan persistent storage?
- Bagaimana mekanisme backup?
- Bagaimana data dipulihkan ketika container gagal?
Security
- Apakah image berasal dari sumber terpercaya?
- Apakah vulnerability scanning sudah tersedia?
- Bagaimana secret dikelola?
- Apakah permission sudah menerapkan prinsip least privilege?
Operations
- Bagaimana logging dilakukan?
- Bagaimana monitoring dan alerting?
- Bagaimana deployment dan rollback?
- Apakah membutuhkan Kubernetes?
Checklist tersebut membantu memastikan bahwa containerization tidak hanya menjadi perubahan cara deployment, tetapi juga mempertimbangkan aspek operasional secara keseluruhan.
Baca Juga: Docker Adalah: Pengertian, Fungsi, Kelebihan dan Kekurangan
Kesimpulan
Containerization adalah metode untuk mengemas aplikasi bersama dependency yang dibutuhkan ke dalam container sehingga aplikasi dapat dijalankan secara lebih konsisten dan portabel di berbagai lingkungan.
Teknologi ini menawarkan sejumlah manfaat seperti efisiensi resource, deployment yang lebih cepat, portabilitas, konsistensi environment, dukungan terhadap microservices, serta integrasi dengan CI/CD.
Perbedaan paling mendasar dengan virtual machine terletak pada cara isolasinya. VM menjalankan sistem operasi sendiri melalui virtualisasi hardware, sedangkan container umumnya berbagi kernel sistem operasi host. Karena itu, container cenderung memiliki overhead yang lebih rendah, sementara VM memberikan lingkungan OS yang lebih terpisah.
Docker dapat digunakan untuk membangun dan menjalankan container, sedangkan Kubernetes dapat membantu mengelola workload container dalam skala besar. Keduanya menjadi bagian penting dari ekosistem aplikasi modern, tetapi penerapannya tetap harus disesuaikan dengan kebutuhan workload dan kemampuan tim.
Pada akhirnya, containerization bukan sekadar memindahkan aplikasi ke Docker. Keberhasilan implementasinya juga bergantung pada bagaimana image dibuat, dependency dikelola, security diterapkan, data disimpan, aplikasi dimonitor, serta bagaimana deployment dan recovery dirancang.
FAQ
Containerization adalah metode mengemas aplikasi bersama kode, library, runtime, konfigurasi, dan dependency yang diperlukan ke dalam container sehingga aplikasi dapat berjalan secara konsisten di berbagai lingkungan.
Container umumnya berbagi kernel OS host, sedangkan virtual machine menjalankan sistem operasi guest sendiri. Karena itu, container biasanya memiliki overhead yang lebih rendah daripada VM.
Tidak. Containerization merupakan pendekatan atau teknologi, sedangkan Docker merupakan platform yang menyediakan berbagai tool untuk membuat, menjalankan, membagikan, dan mengelola container.
Kubernetes digunakan untuk mengelola containerized workloads dalam skala besar. Platform ini menyediakan kemampuan seperti scaling, service discovery, load balancing, self-healing, serta automated rollout dan rollback.
Bisa, tetapi tidak selalu diperlukan. Untuk aplikasi kecil dan sederhana, kompleksitas tambahan dari container orchestration mungkin tidak sebanding dengan manfaatnya. Pemilihan teknologi sebaiknya disesuaikan dengan kebutuhan deployment dan operasional.
Container menyediakan mekanisme isolasi, tetapi bukan jaminan keamanan secara keseluruhan. Keamanan tetap membutuhkan image yang terpercaya, patching, vulnerability scanning, pengelolaan secret, permission yang tepat, dan monitoring.
Ya. Container dapat dijalankan pada berbagai lingkungan termasuk public cloud, private cloud, hybrid cloud, VM, bare metal, dan managed container platform.
Tidak. Docker dapat digunakan tanpa Kubernetes. Kubernetes menjadi relevan ketika kebutuhan pengelolaan container sudah berkembang, misalnya membutuhkan scaling, service discovery, automated deployment, self-healing, dan pengelolaan banyak workload.